
Pentesting
Con un pentesting simulamos un ataque real contra tus sistemas para comprobar hasta dónde podría llegar un intruso. Después, recibes un informe claro con los riesgos ordenados por prioridad y cómo resolverlos.

Red Team
Un ejercicio de Red Team pone a prueba toda tu organización, es decir, no solo la tecnología, sino también a las personas y los procesos. Así compruebas si tu empresa detectaría y frenaría un ataque a tiempo.

Análisis de vulnerabilidades
Con un análisis de vulnerabilidades revisamos tus equipos, servidores y red para localizar fallos de seguridad y programas sin actualizar. Por tanto, los corriges antes de que se conviertan en una puerta de entrada.

Pentest web
Comprobamos la seguridad de tu web, tienda online o aplicación para evitar fraudes y caídas del servicio. Asimismo, reduces el riesgo de robos de datos de clientes.
El método Apen: un plan de mejora, no solo un informe
- Alcance y autorización: definimos contigo qué se revisa, en qué fechas y con qué límites.
- Prueba controlada: nuestros especialistas buscan y comprueban los fallos sin interrumpir tu actividad.
- Informe claro: te explicamos los resultados sin tecnicismos y ordenados por prioridad.
- Plan de mejora: te ayudamos a corregir cada fallo, con más de 35 años de experiencia acompañando a pymes.

La forma más fiable de saber si tu empresa está protegida
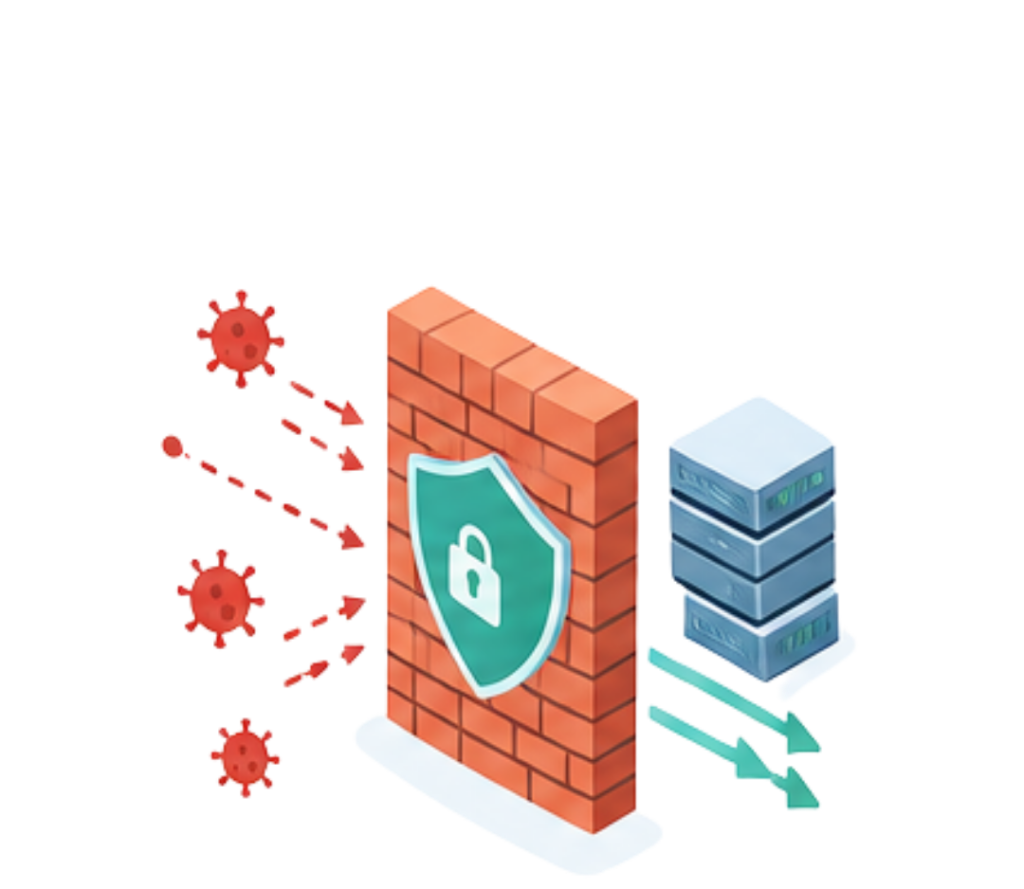
El hacking ético consiste en atacar los sistemas de una empresa, con su autorización previa, para descubrir sus vulnerabilidades y corregirlas antes de que las aproveche un ciberdelincuente. Muchas pymes confían en que su antivirus o su firewall bastan para estar protegidas. Sin embargo, según INCIBE, las pequeñas y medianas empresas siguen siendo uno de los principales objetivos de los atacantes, precisamente porque suelen tener menos medidas de control. Por ejemplo, una contraseña débil, un servidor sin actualizar o una web mal configurada bastan para abrir la puerta a un ransomware o a una filtración de datos de clientes.
Según lo que necesites comprobar, conviene un tipo de prueba u otro. El análisis de vulnerabilidades revisa de forma periódica equipos, servidores y red para localizar fallos conocidos. El pentesting va un paso más allá: intenta aprovechar esos fallos para comprobar hasta dónde llegaría un atacante. El pentest web se centra en tu web, tienda online o aplicación, y el Red Team pone a prueba a toda la empresa, incluidas las personas y los procesos.
Además, la ISO 27001, el Esquema Nacional de Seguridad o la directiva NIS2 piden gestionar las vulnerabilidades técnicas y comprobar que las medidas de seguridad funcionan. Por tanto, una prueba de hacking ético documentada es una de las formas más claras de demostrarlo ante un auditor o ante un cliente que te pide garantías. El hacking ético forma parte de nuestros servicios de ciberseguridad para empresas. ¿No sabes qué prueba necesita tu empresa? En ese caso, el diagnóstico gratuito de Apen es el primer paso. Llámanos al 938 606 220 o rellena el formulario de contacto.